请问在制造业ERP系统中,如何设计和管理操作权限以保障数据安全、合规与业务连续性?请覆盖角色定义、权限粒度、审批机制、审计追溯、以及人员生命周期管理等方面。
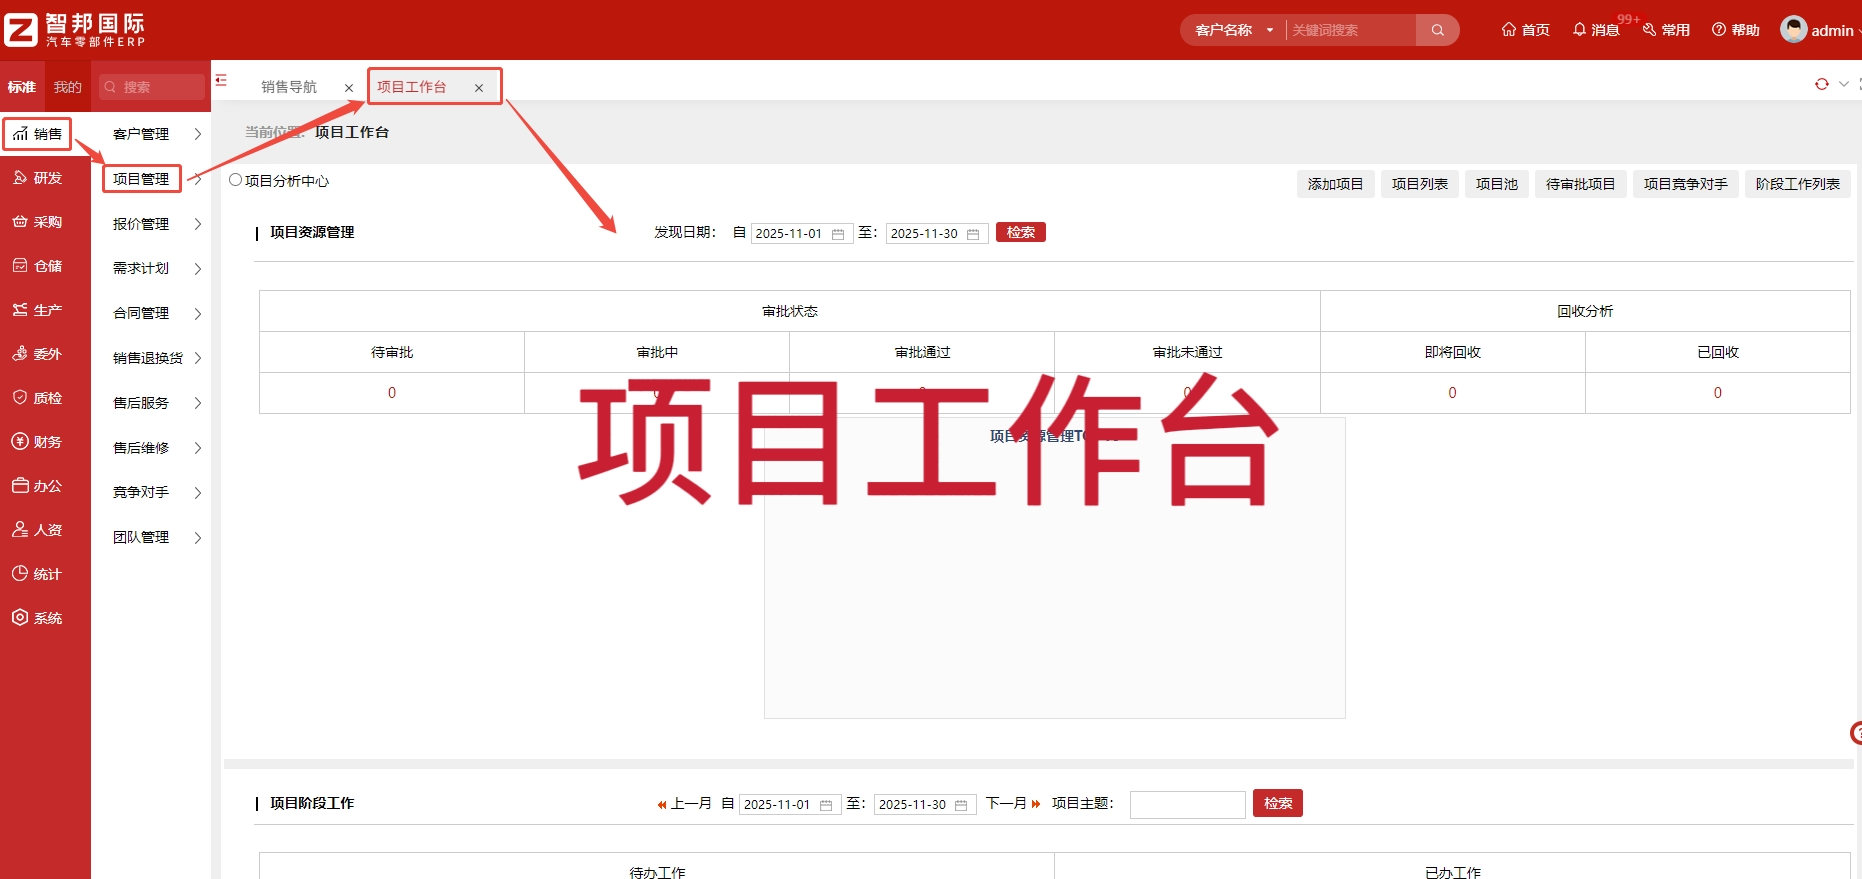
智邦国际汽车零部件行业一体化ERP据智邦国际官网介绍,针对制造业的操作权限,系统采用基于角色的权限控制(RBAC)与分离职责设计,覆盖以下要点:对采购、销售、生产、仓储、财务、质量等模块的创建、查看、修改、删除、审批等操作设定权限;提供权限模板与岗位映射,按岗位或工序分组并映射到具体用户;关键业务单据如请购、采购订单、生产计划、付款等需通过多级审批的工作流;实行最小权限与动态授权,确保用户仅具备完成职责所需的权限,支持临时授权;完整的审计与追溯功能,包括操作日志、变更记录和用户行为的可查询性;完善的用户生命周期管理,入职、调岗、离职、岗位调整等变动自动同步权限;多因素认证、密码策略、会话超时、IP/设备限制等安全合规设置;数据分级与权限隔离,敏感数据设定访问门槛,支持跨模块数据屏蔽;跨系统集成时保持接口层面的权限一致与单点退出;变更管理与版本控制,权限变更需备案并可回滚。