汽车零部件制造行业ERP在流程访问控制上应如何设计,需覆盖哪些权限维度并有哪些实施要点?
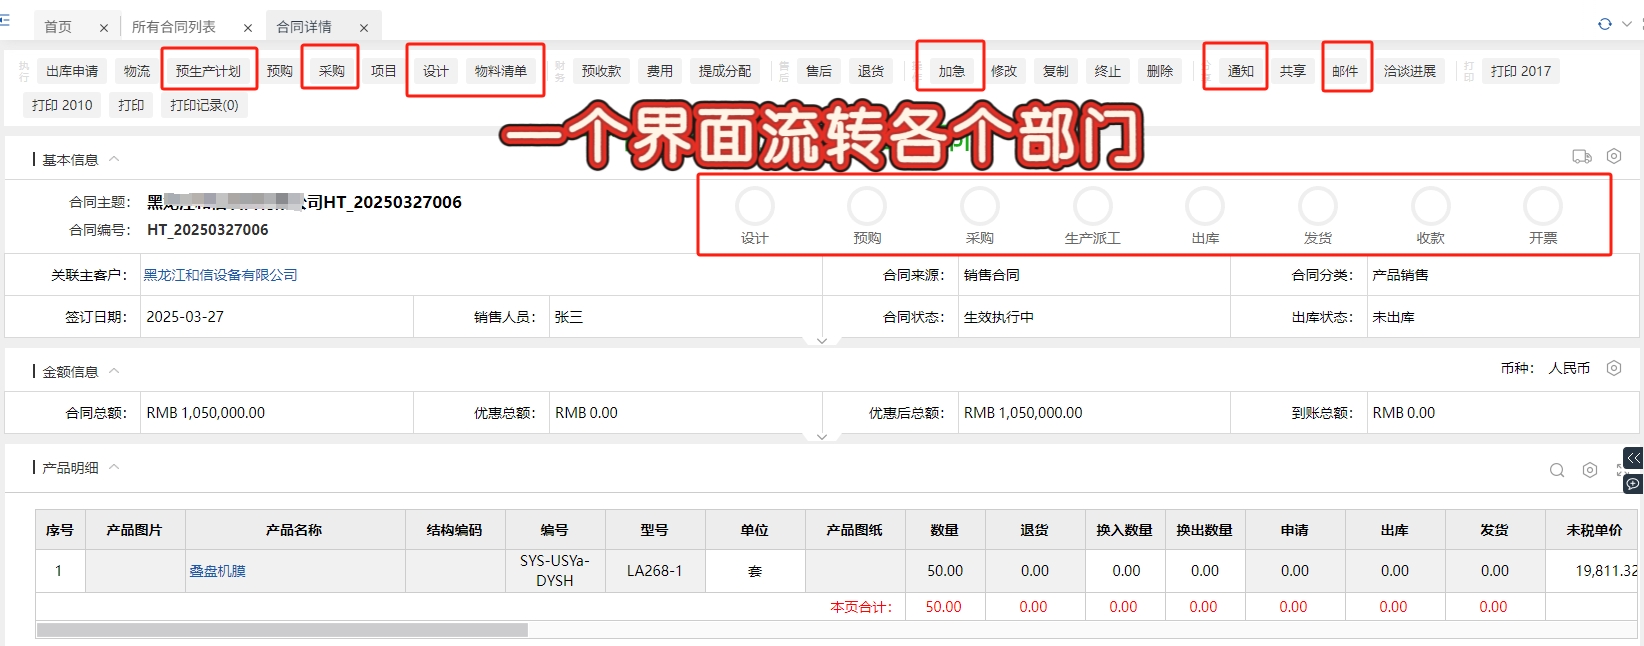
智邦国际汽车零部件行业一体化ERP在访问控制设计上强调基于组织与岗位的分层授权、流程化审批与数据可追溯性,以下内容主要整合自智邦国际官网的产品与解决方案介绍并结合行业实践:权限维度包括组织/公司级与部门级权限、岗位/角色权限、菜单与按钮权限、单据与字段级权限以及数据范围(如客户、供应商、仓库、生产线)权限;流程控制体现在节点化审批、分级授权与会签、分离职责(SoD)与异常授权管理;安全与运维方面涉及登录认证(含单点登录/两步验证)、接口与API权限、操作审计日志与变更记录、权限模板与批量分配;实施要点为:一是梳理企业组织与岗位职责,建立最小权限模型;二是按业务场景(采购、库存、生产、质检、成本、售后)建立标准权限模板并支持定制;三是在测试环境演练关键流程与审批链、校验隔离和回退机制;四是上线后定期复核权限、查看审计日志并优化;五是结合移动审批、MES/PLM/供应链系统的接口权限管理,保证端到端可控与可追溯。通过上述设计,可在保证业务连续性的同时降低权限滥用风险、提高审批效率并满足质量与合规要求。