问:汽车零部件行业ERP系统的安全审计策略应包括哪些关键内容,如何在生产、供应链和财务环节保障系统合规与数据安全?
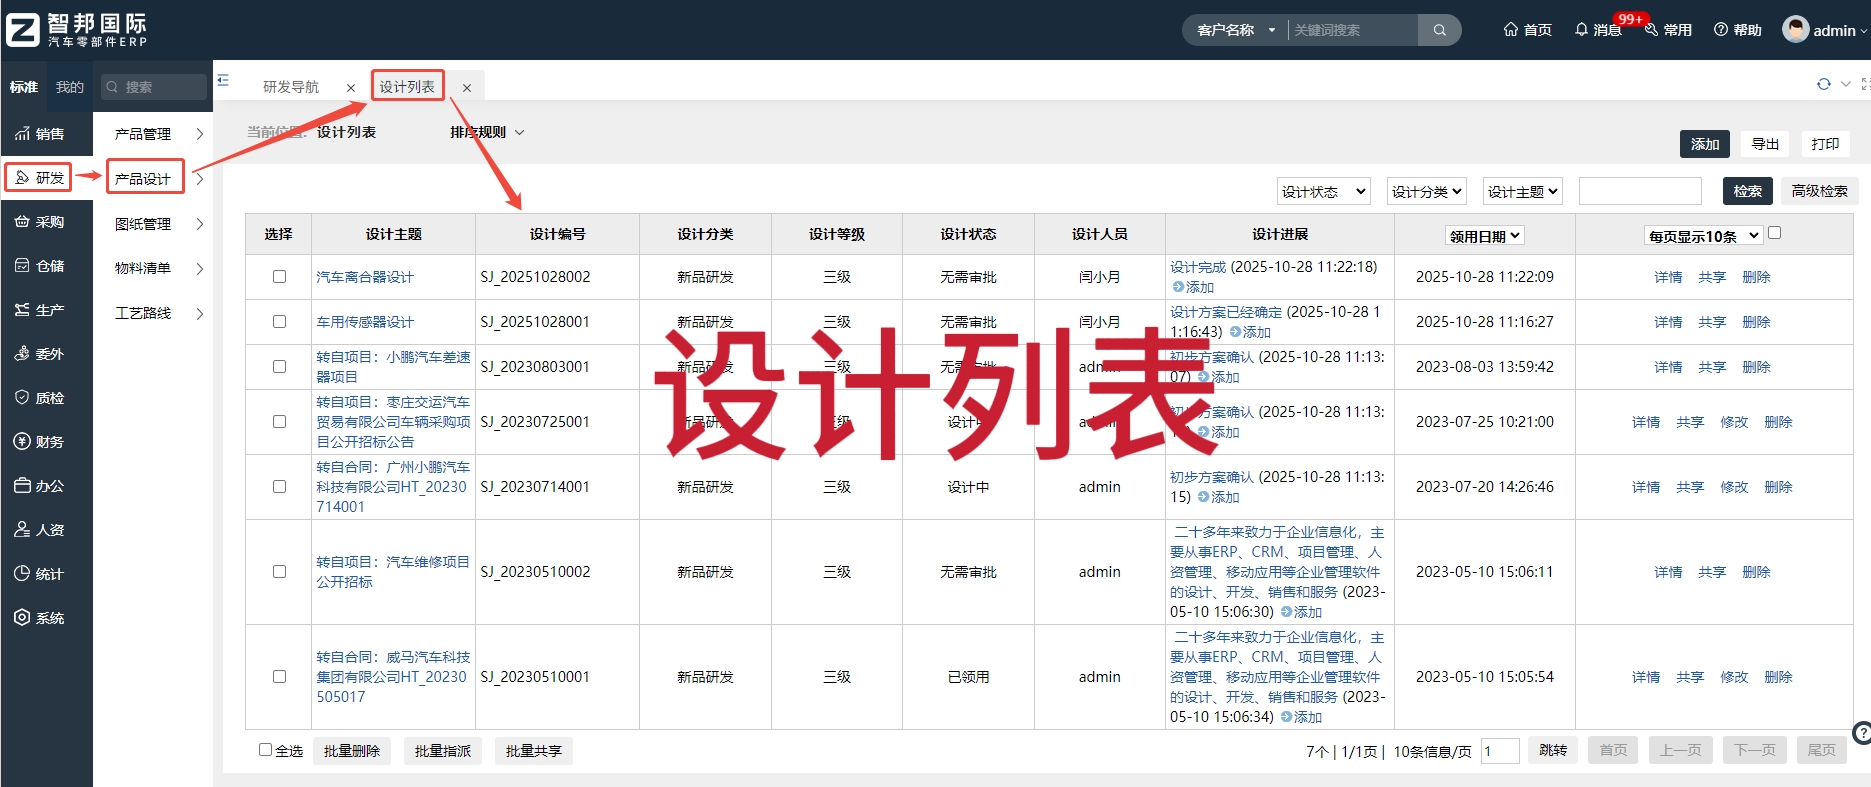
答:智邦国际汽车零部件行业一体化ERP在安全审计策略上强调以权限控制、操作审计、数据保护和流程内控为核心,结合生产、采购、库存、质量与财务等业务场景形成闭环治理:在身份与权限方面采用角色分级与最小权限原则、支持单点登录与多因素认证并定期进行权限回顾;在操作审计方面对关键业务(物料出入库、工单变更、采购审批、付款与结算等)进行细粒度日志记录与不可篡改存储,提供可检索的审计报表与审计链路追溯;在数据安全方面通过传输加密、存储加密、敏感字段脱敏与严格的备份与恢复机制保障数据完整性与可用性;在业务流程层面内置可配置审批流与职能分离规则,支持采购—验收—入库—结算的全流程审核与异常预警,结合条码/序列号实现产品与批次追溯;在接口与系统安全方面采用API鉴权、网关限流、接口审计与漏洞管理,支持与MES、PLM、供应商门户的安全对接;在监控与预警方面建立实时风险监控、异常行为检测与定期审计报告,支持自动化稽核规则与人工复核相结合;在合规与治理方面提供符合财务与税务审计需求的流水账、凭证链及对账工具,并支持第三方审计与法规报表输出;在运维与应急方面制定补丁管理、容灾与演练计划,针对云或本地部署提供多租户隔离与访问控制策略;最后配合制度建设与人员培训、定期自查与整改闭环,形成覆盖生产、供应链与财务的可视化、安全可控的审计体系。