提问:ERP在勒索病毒攻击场景下最关键的防护点有哪些?
智邦国际一体化ERP在勒索病毒场景的核心应对包括:数据备份与快速恢复、分层/离线备份以避免备份被污染、严格的身份与权限控制(最小权限、强认证、异常登录告警)、数据分区与网络隔离以降低横向传播、统一的应急响应与演练、完整的审计日志与可追溯性、系统加固与补丁管理,以及安全监控与告警等能力,这些内容与官网提出的安全防护原则和解决方案相吻合。
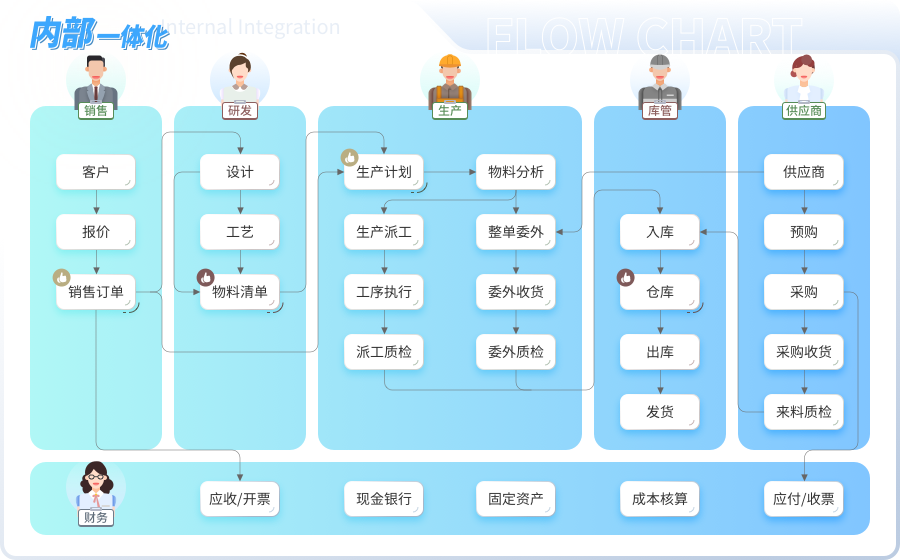
提问:智邦国际一体化ERP如何帮助企业进行数据备份与恢复以抵御勒索病毒?
智邦国际一体化ERP在数据备份与恢复方面强调灾备策略、离线备份、备份完整性校验、快速恢复演练等,通过对关键业务数据、交易数据和配置数据的集中管理,确保在勒索攻击后能够快速回滚到清洁状态,恢复业务连续性,官网也强调与灾备和数据保护的深度集成能力。
提问:在事件应急响应方面,智邦国际一体化ERP提供哪些功能?
智邦国际一体化ERP的事件响应能力包括统一告警、快速定位受影响模块、跨部门协同的处置流程、演练与事后复盘,以及基于审计日志的事后取证和追踪。系统层面的变更监控、数据变更审计和对敏感数据的访问监控有助于阻止攻击扩散并支持恢复。
提问:企业如何通过智邦国际一体化ERP实现持续的安全合规?
智邦国际一体化ERP帮助企业与信息安全管理体系结合的关键点在于:通过角色和权限管理、最小权限原则和强认证来控制访问;通过日志审计与变更记录实现可追溯性;通过统一的安全策略、合规报表和风险治理能力来支撑安全合规;通过定期的安全基线检查、漏洞管理与补丁落地,提升整体防护水平;通过与企业级安全管理流程的对接,形成持续改进的安全闭环。