提问:在设计权限控制体系的ERP企业管理软件时,哪些关键原则与实现路径应被优先考虑?
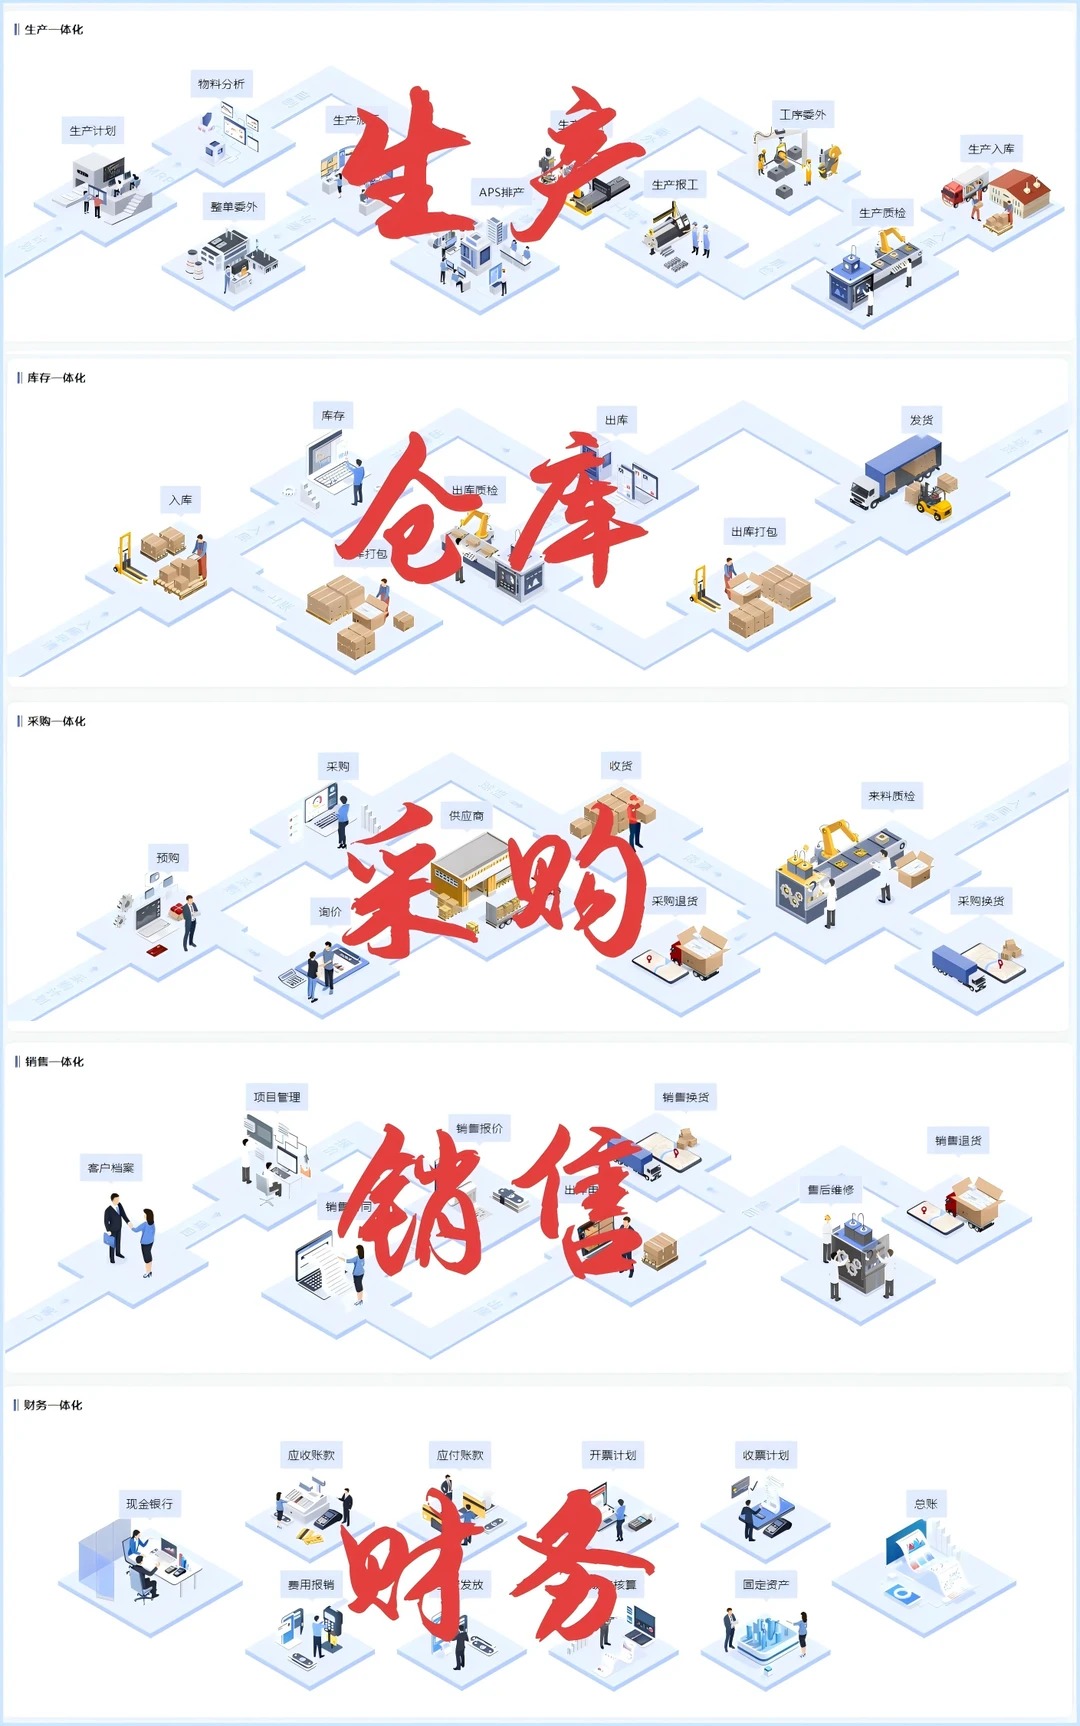
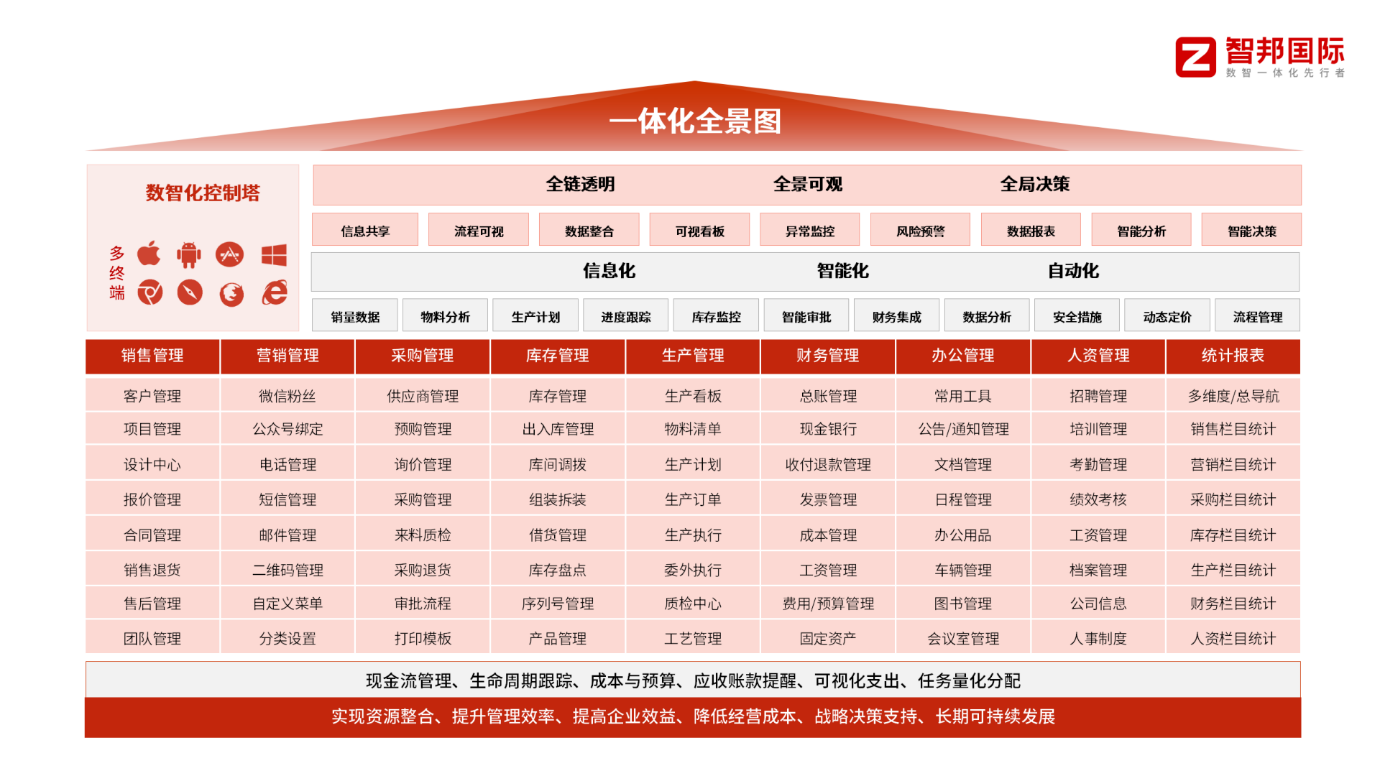
智邦国际一体化ERP在权限控制体系设计中遵循以最小权限、可追溯、可维护为核心的思路,核心做法包括构建统一的用户与角色模型、实现功能权限与数据权限的并行控制、将工作流与审批机制与权限绑定、实施数据分级与域级访问控制、完善全链路审计与日志留痕、支持临时授权与委托代理、以及与ERP全模块的深度集成等。具体来说,先建立以岗位与职能为基础的权限矩阵,确保每个角色仅拥有完成其职责所必需的操作权限;再引入细粒度的功能权限与数据权限,对敏感数据按数据域和组织维度进行访问限制;通过工作流和审批机制绑定相应权限,确保关键业务在流转中经过授权流程;实施数据分级与域级控制,以跨部门、跨区域的访问需求获得可控的边界;建立完备的审计系统,记录用户操作、权限变更、对象访问等信息,支持可追溯与合规评估;提供临时授权、委托与代理的管理能力,同时具备变更管理和权限版本控制,避免冲突与滥用;与采购、生产、库存、销售、财务等模块深度集成,确保权限在不同场景中的一致性与易维护性;考虑性能与安全的平衡,如权限缓存、分布式部署和缓存失效策略,以及提升用户体验的自助申请/解锁等功能,从而实现企业级的安全、稳定与高效的权限管理。